

FBI изъяло часть доменов, связанных с NetNut, крупным сервисом резидентских прокси, который связывают с ботнетом Popa.
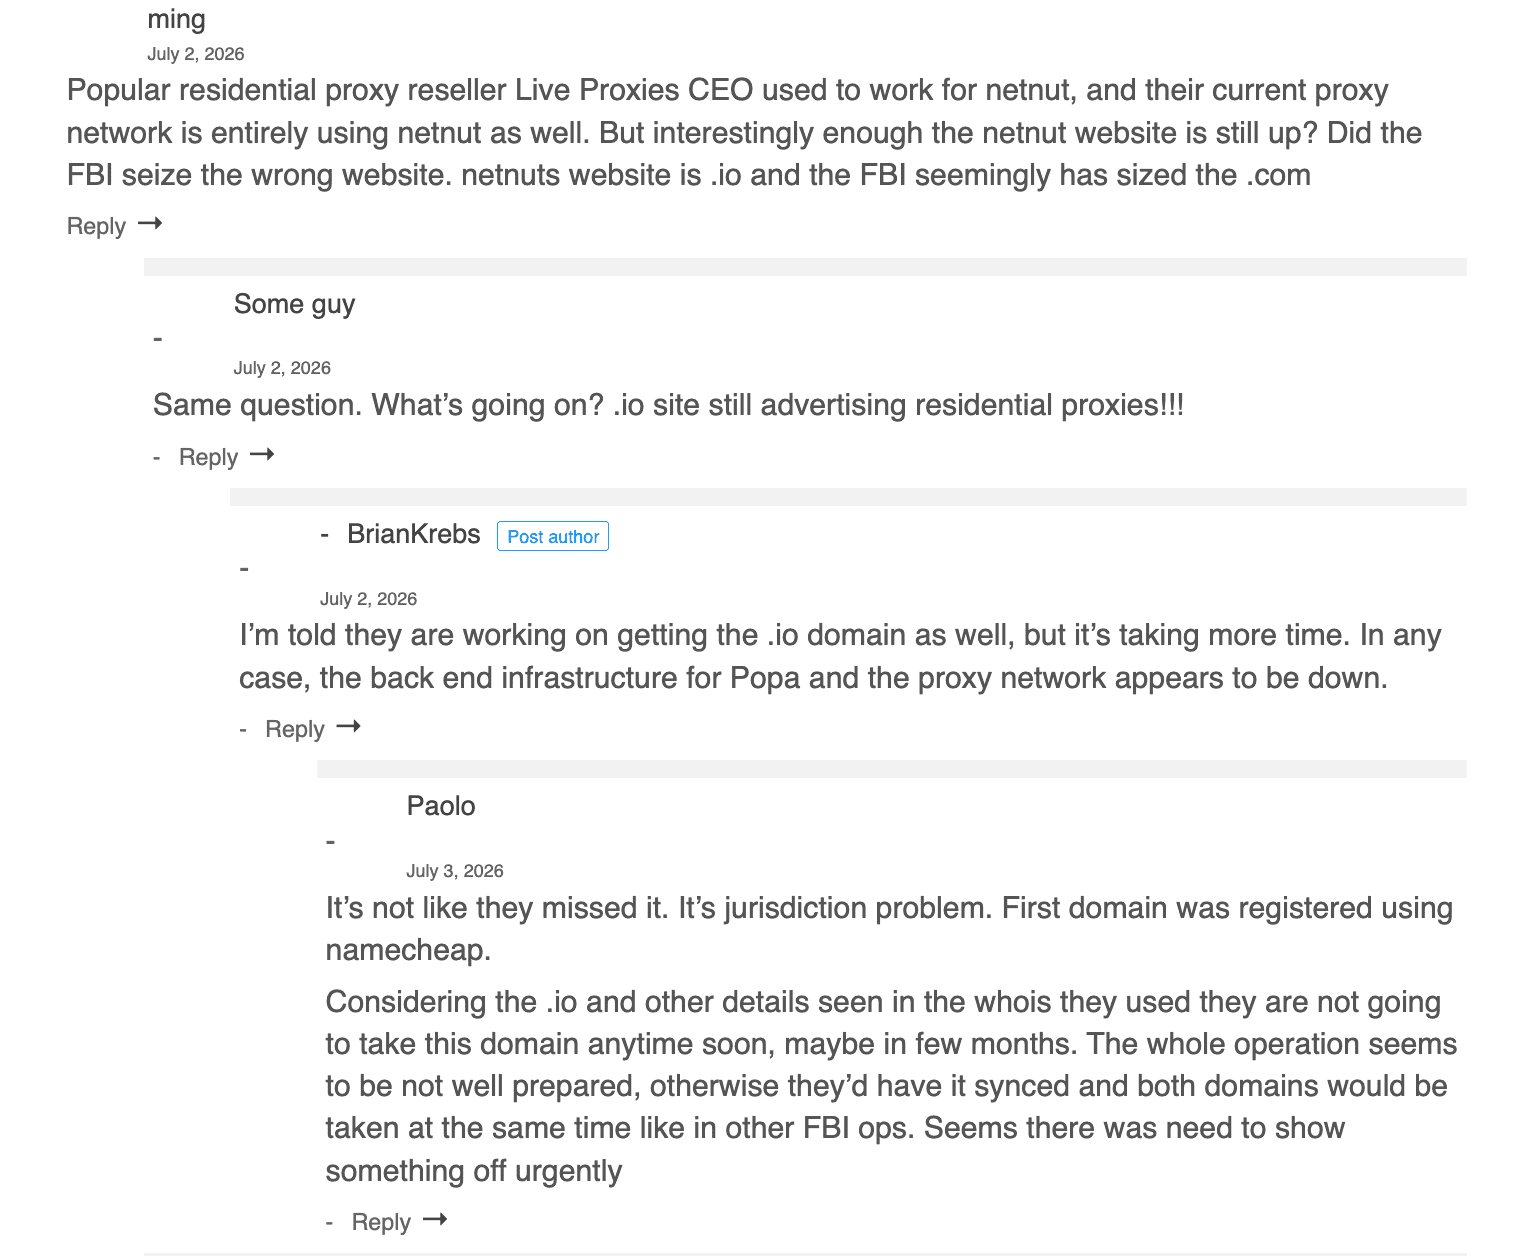
Сейчас при переходе на netnut.com открывается заглушка FBI с уведомлением об изъятии домена. На баннере указано, что домен изъят ФБР в рамках операции против NetNut, его администраторов и подписчиков. Также там упоминаются Минюст США, налоговая служба США, Google, Lumen и Shadowserver.
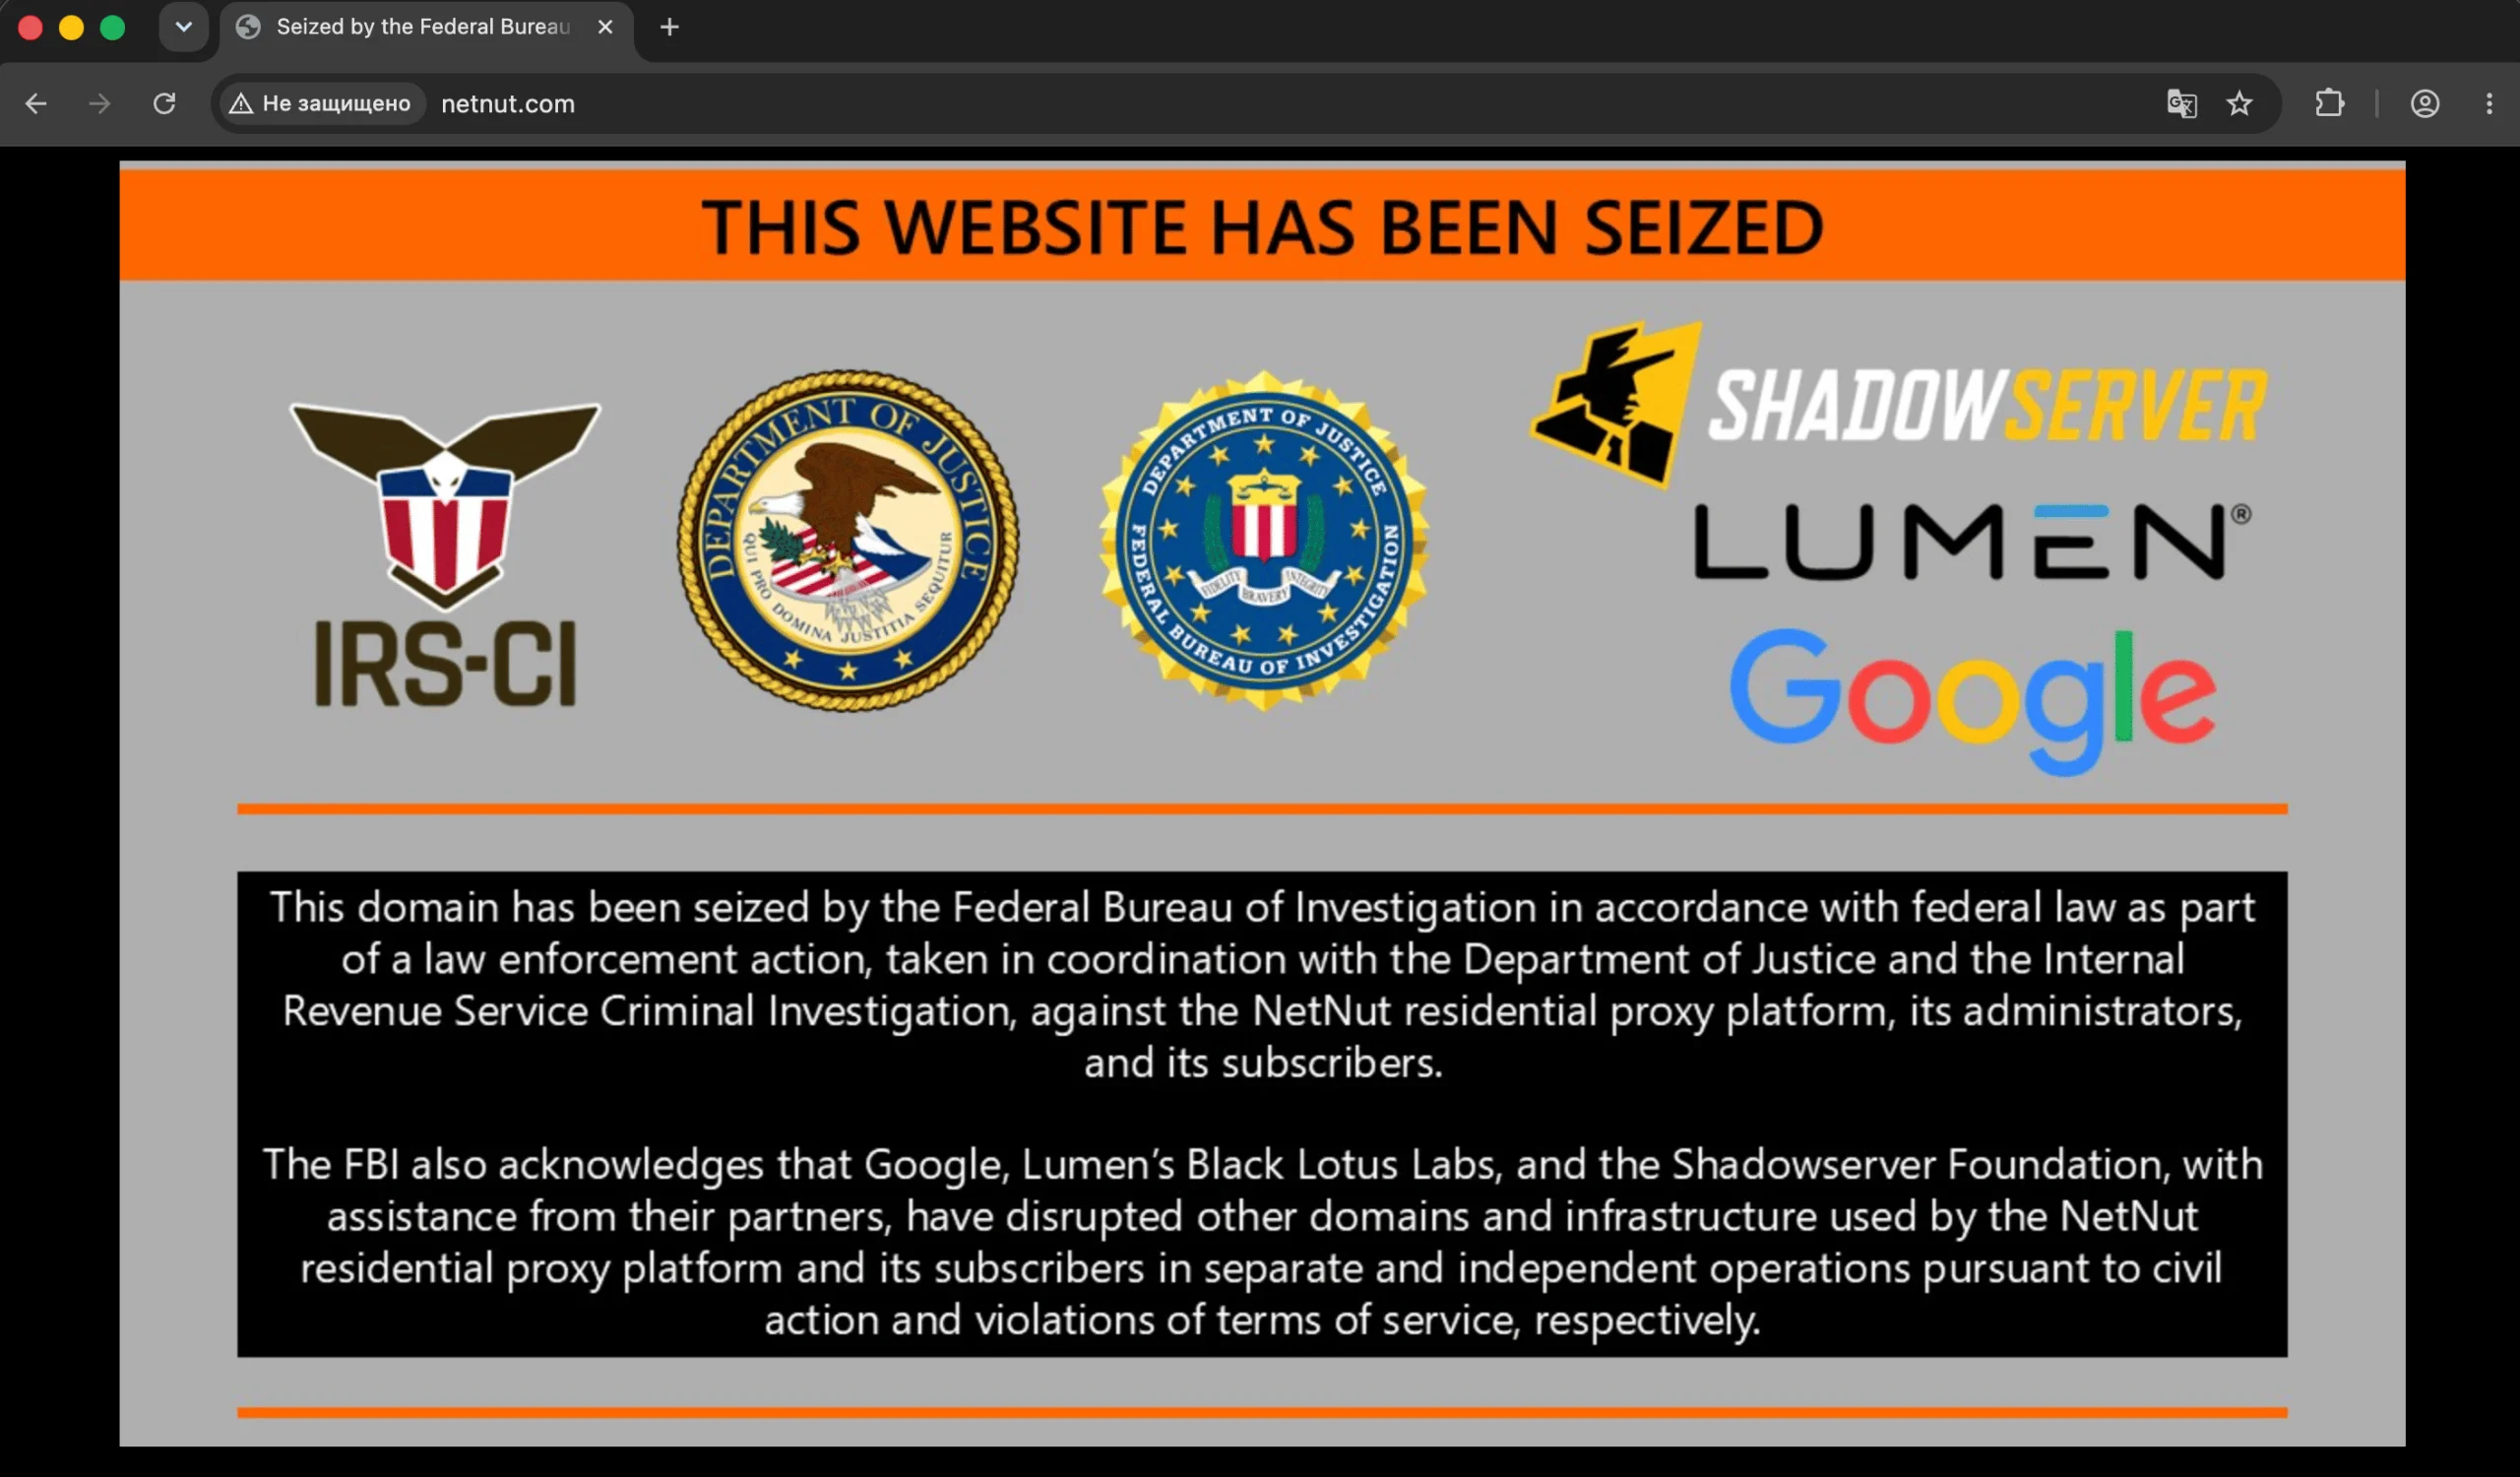
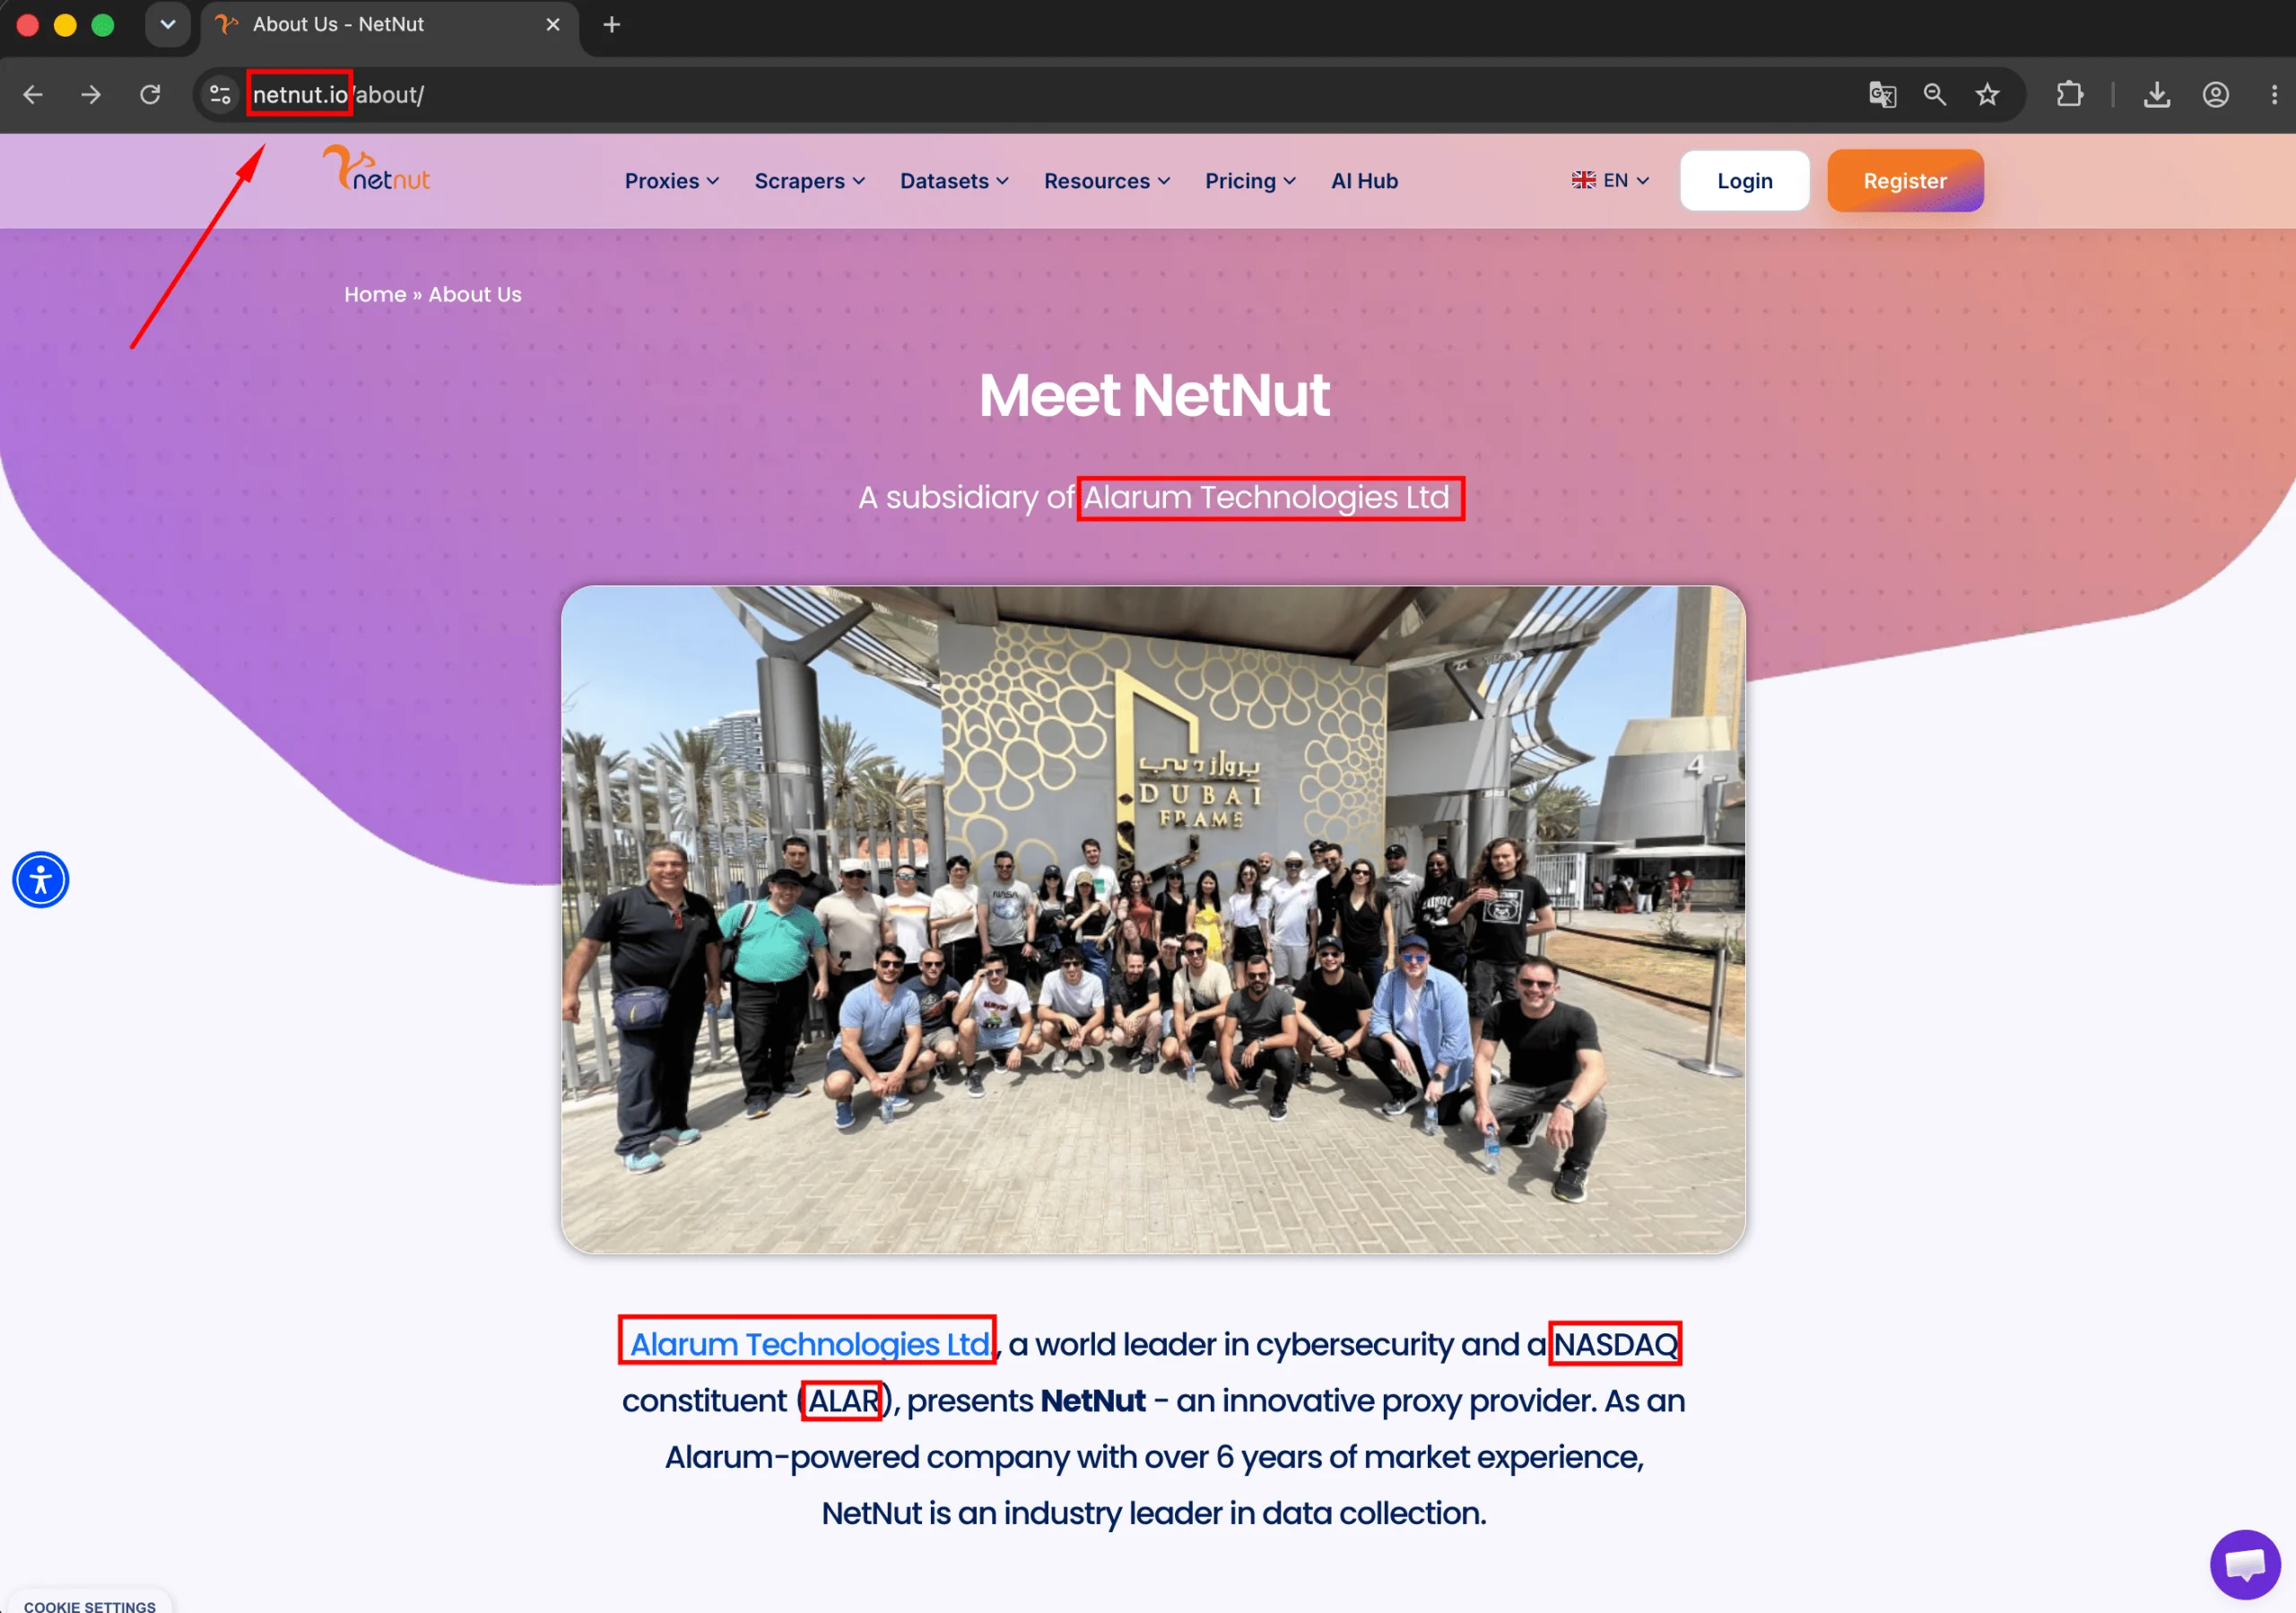
При этом публичный сайт сервиса на netnut.io пока продолжает открываться. Поэтому здесь речь всё же не о полном закрытии NetNut, а об изъятии части доменной инфраструктуры. В комментариях к материалу KrebsOnSecurity Брайан Кребс написал, что, по его информации, над изъятием домена .io тоже работают, но это занимает больше времени. При этом внутренняя инфраструктура Popa и прокси-сети, по его словам, выглядит отключенной.
По данным Google, NetNut — одна из крупнейших сетей резидентских прокси. Google пишет, что NetNut, также известный как Popa, охватывал минимум 2 млн устройств по всему миру и использовал устройства обычных пользователей, включая Smart TV, ТВ-боксы/приставки, чтобы превращать их в прокси-узлы. Такой прокси-код мог попадать на устройства через приложения или предустановленное ПО.
Через такие узлы можно было маскировать источник трафика. По информации Google, только за одну неделю июня 2026 года она видела 316 групп злоумышленников, которые использовали подозреваемые выходные узлы NetNut. Среди них были как киберпреступные, так и шпионские группы.
Google вместе с ФБР, Lumen и другими партнёрами отключила связанные аккаунты и сервисы, которые использовались для управления вредоносной инфраструктурой. Также Google передала технические данные правоохранителям и исследователям, а защита Android начала отключать приложения, в которые были встроен прокси-код NetNut.
В Google считают, что операция сильно просадила прокси-сеть NetNut и сократила доступный пул устройств на миллионы.
Alarum Technologies, материнская компания NetNut, подтвердила, что ФБР изъяло некоторые домены, связанные с NetNut. В компании заявили, что будут сотрудничать с правоохранителями и расследовать возможное злоупотребление инфраструктурой.
KrebsOnSecurity пишет, что устройства в такой сети могли использоваться для массового сбора данных, накрутки рекламного трафика, взлома аккаунтов и другого подозрительного трафика.
NetNut позиционирует себя как провайдер резидентских, мобильных, статических и датацентровых прокси. На сайте компании также указано, что NetNut является дочерней структурой Alarum Technologies Ltd., чьи акции торгуются на NASDAQ под кодом ALAR.
Комментарии