
Google совместно с партнерами отключила инфраструктуру ботнета XCPE, к которому были подключены более 1,3 млн устройств, большинство из них Android TV-приставки. По данным Google, вредоносное ПО в прошивку специально встраивал сам производитель Videostrong Technology.
Компания продавала другим операторам доступ к этим устройствам. Их использовали для накрутки рекламы, работы в качестве резидентских прокси и установки другого вредоносного ПО.
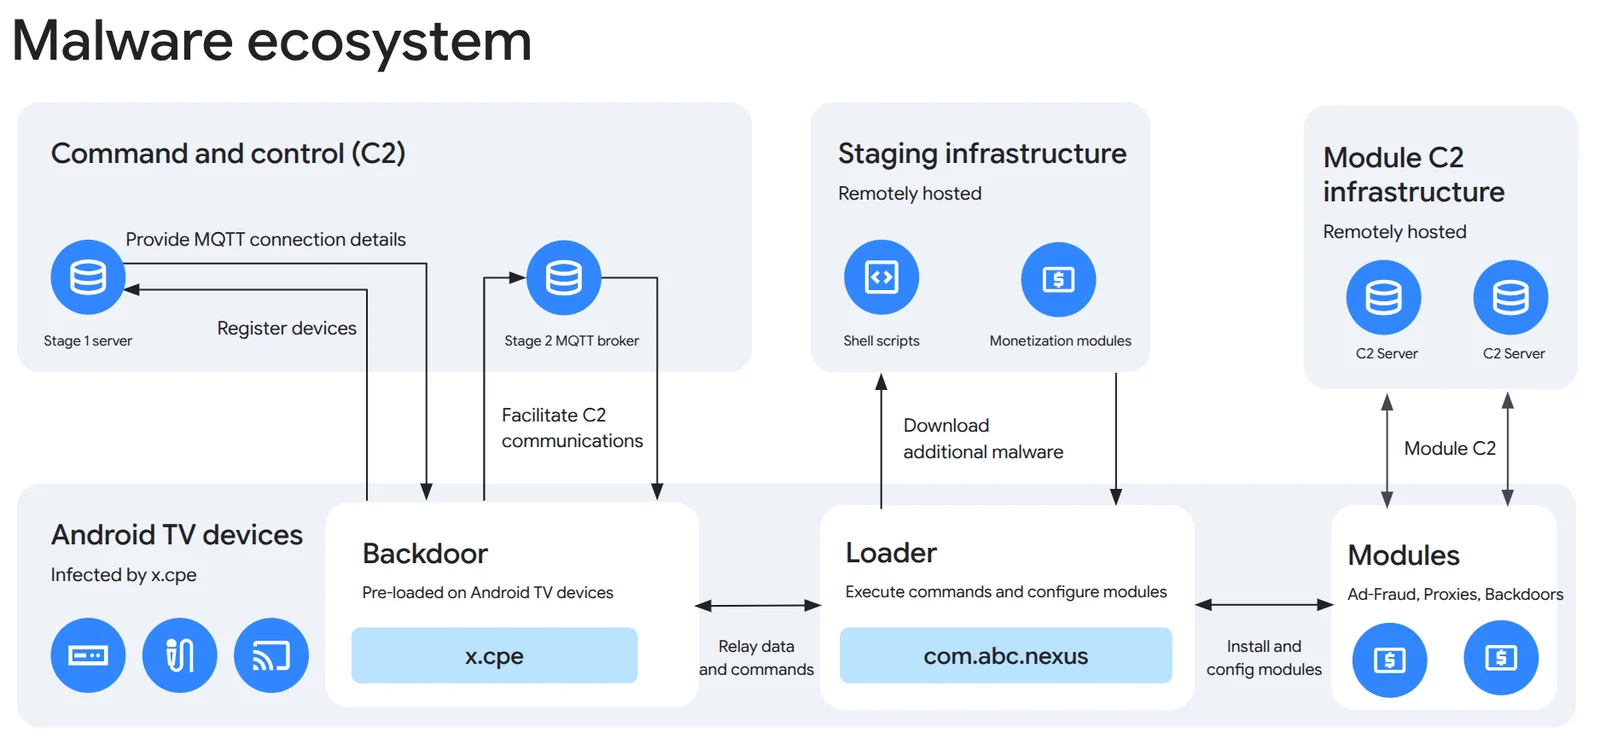
Для накрутки рекламы использовались модули Fission и HiddenView. Первый регистрировал фейковые рекламные показы даже без отображения самих объявлений. Второй открывал сайты в скрытых окнах и имитировал действия пользователей, по типу кликов, прокрутку страниц и просмотр видео.
Также на устройствах обнаружили прокси-модули AppSalt от Honeygain (принадлежит Oxylabs), Popanet от NetNut и Traffmonetizer. Они позволяли использовать интернет-соединение владельцев приставок для передачи трафика без их согласия.
Бэкдор находился в системном разделе прошивки и после удаления мог автоматически восстанавливаться при перезагрузке. Он также позволял отключать проверку приложений Google Play Protect, удаленно устанавливать приложения, выполнять команды, делать скриншоты и получать данные с устройств, включая информацию об аккаунтах.
Приставки выпускались под разными брендами. Чтобы обойти проверки безопасности Google, Videostrong загружала вредоносный код уже после первого запуска устройств.
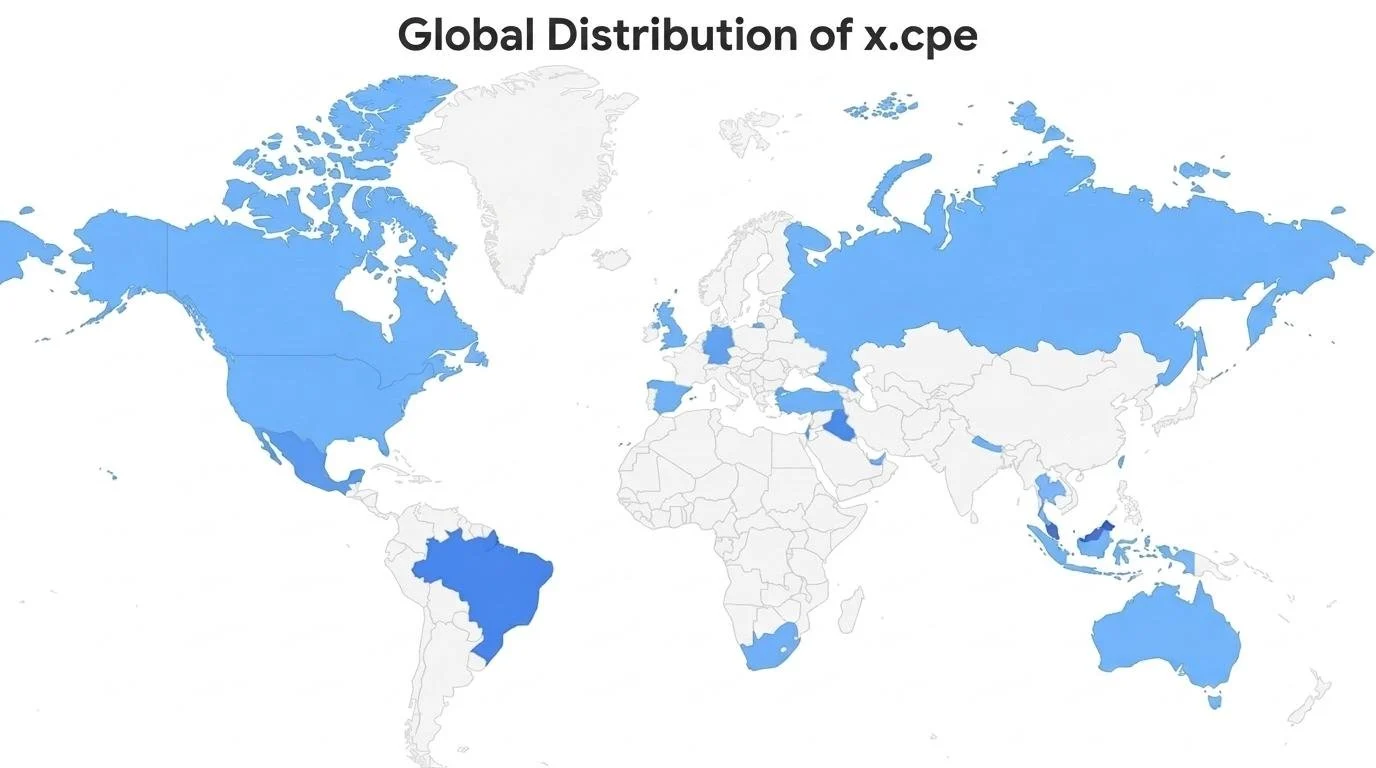
Google добилась отключения серверов управления XCPE и блокировки доменов, которые использовали более десятка семейств вредоносного ПО. По оценке компании, это должно лишить злоумышленников доступа как минимум к 10 млн других зараженных устройств.
Google также прекратила сотрудничество с Videostrong. Компании и связанным с ней структурам запретили выпускать и продавать сертифицированные Android-устройства, а также поставлять ПО другим сертифицированным производителям.
Комментарии