

Исследователи Bitdefender обнаружили вредоносное ПО Midnight Mimosa, предустановленное в прошивках тысяч бюджетных Android-смартфонов, преимущественно на процессорах MediaTek. За последние два года заражённые устройства выявили более чем в 150 странах. Программа позволяет злоумышленникам незаметно устанавливать приложения, накручивать рекламные показы и клики, а также использовать смартфоны в качестве резидентских прокси.
Как работает Midnight Mimosa
Midnight Mimosa встроена в прошивку Android и имеет системные права, позволяющие устанавливать приложения без участия пользователя. За это отвечает компонент com.android.system.lite, а основной вредоносный код находится в библиотеке libeasy.so. Дополнительные модули могут загружаться и управляться удалённо.
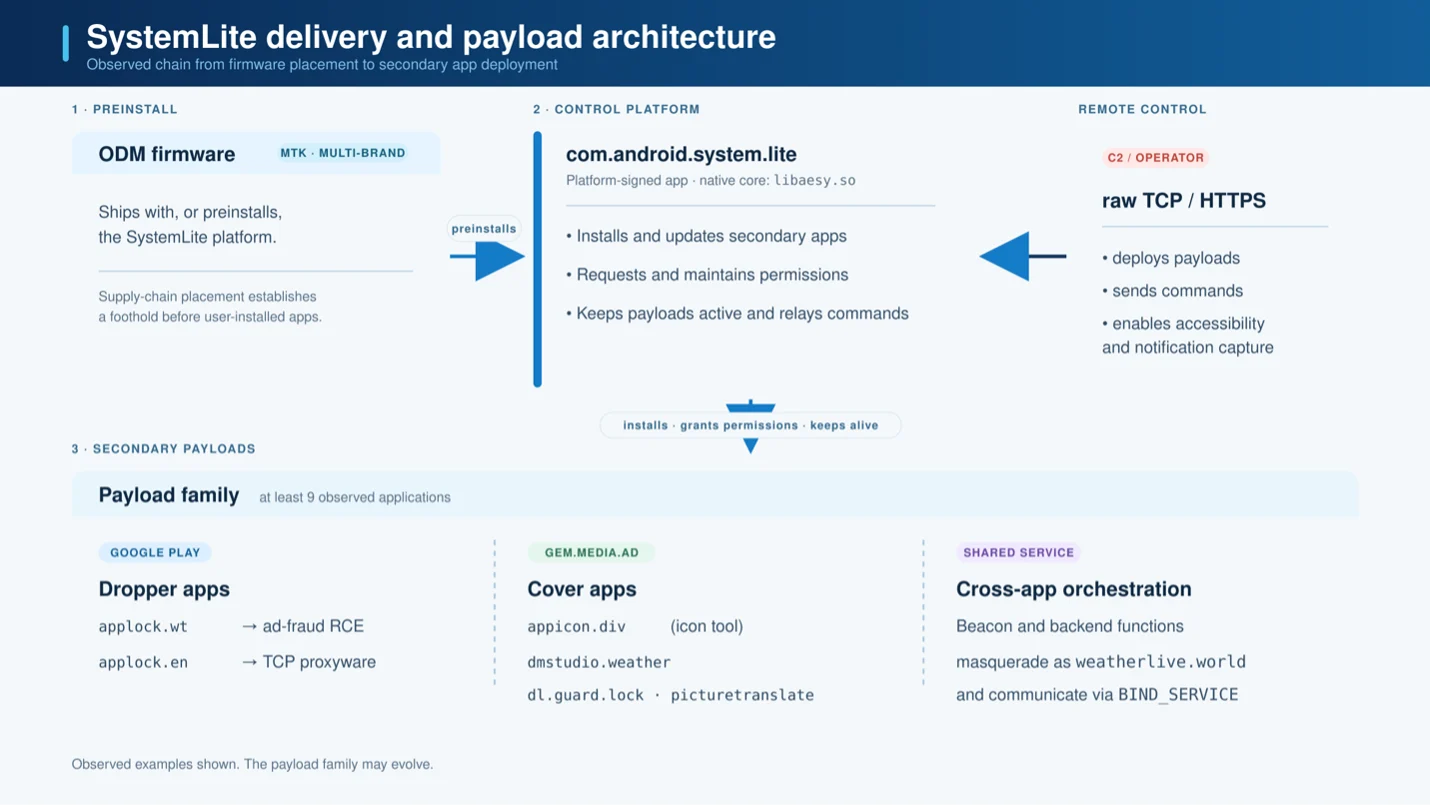
Для обхода проверки Google Play Protect вредоносное ПО временно отключает Google Play Store перед установкой дополнительных приложений, а затем включает его обратно.
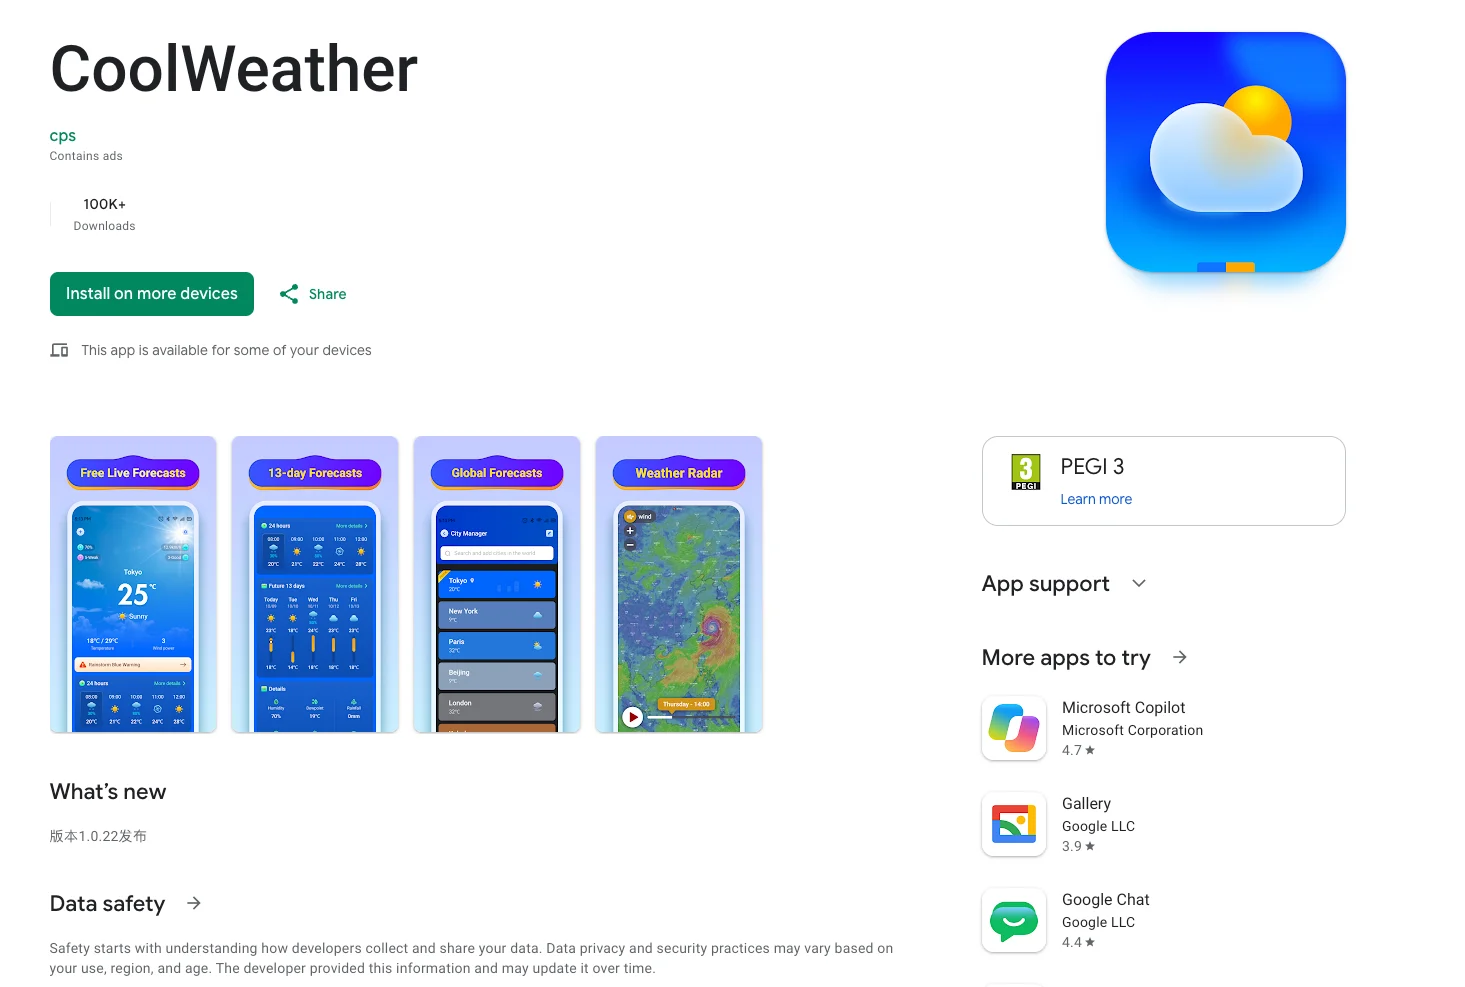
Было обнаружено не менее 32 приложений, установливаемых таким способом под видом обычных утилит, например прогнозов погоды и файловых менеджеров и т.д.
Как работает накрутка рекламы
Midnight Mimosa используется для накрутки рекламы через приложения с настоящими рекламными SDK. Такие приложения загружали объявления из рекламных сетей, в том числе в скрытых окнах, а вредоносное ПО автоматически имитировало клики без участия владельца смартфона.
За накрутку отвечает модуль com.wz.sdk, который позволяет имитировать клики через метод performClick(), настраивать вероятность нажатий, интервалы между ними и суточные лимиты. Также он может автоматически отправлять события конверсий через 60 секунд после показа рекламы.
Все параметры задаются удалённо, что позволяет регулировать интенсивность накрутки. В результате рекламные сети фиксировали такую активность как обычные показы и клики. За счет этого злоумышленники получают возможность зарабатывать на рекламодателях, которые платят за такой трафик.
Тысячи заражённых устройств более чем в 150 странах
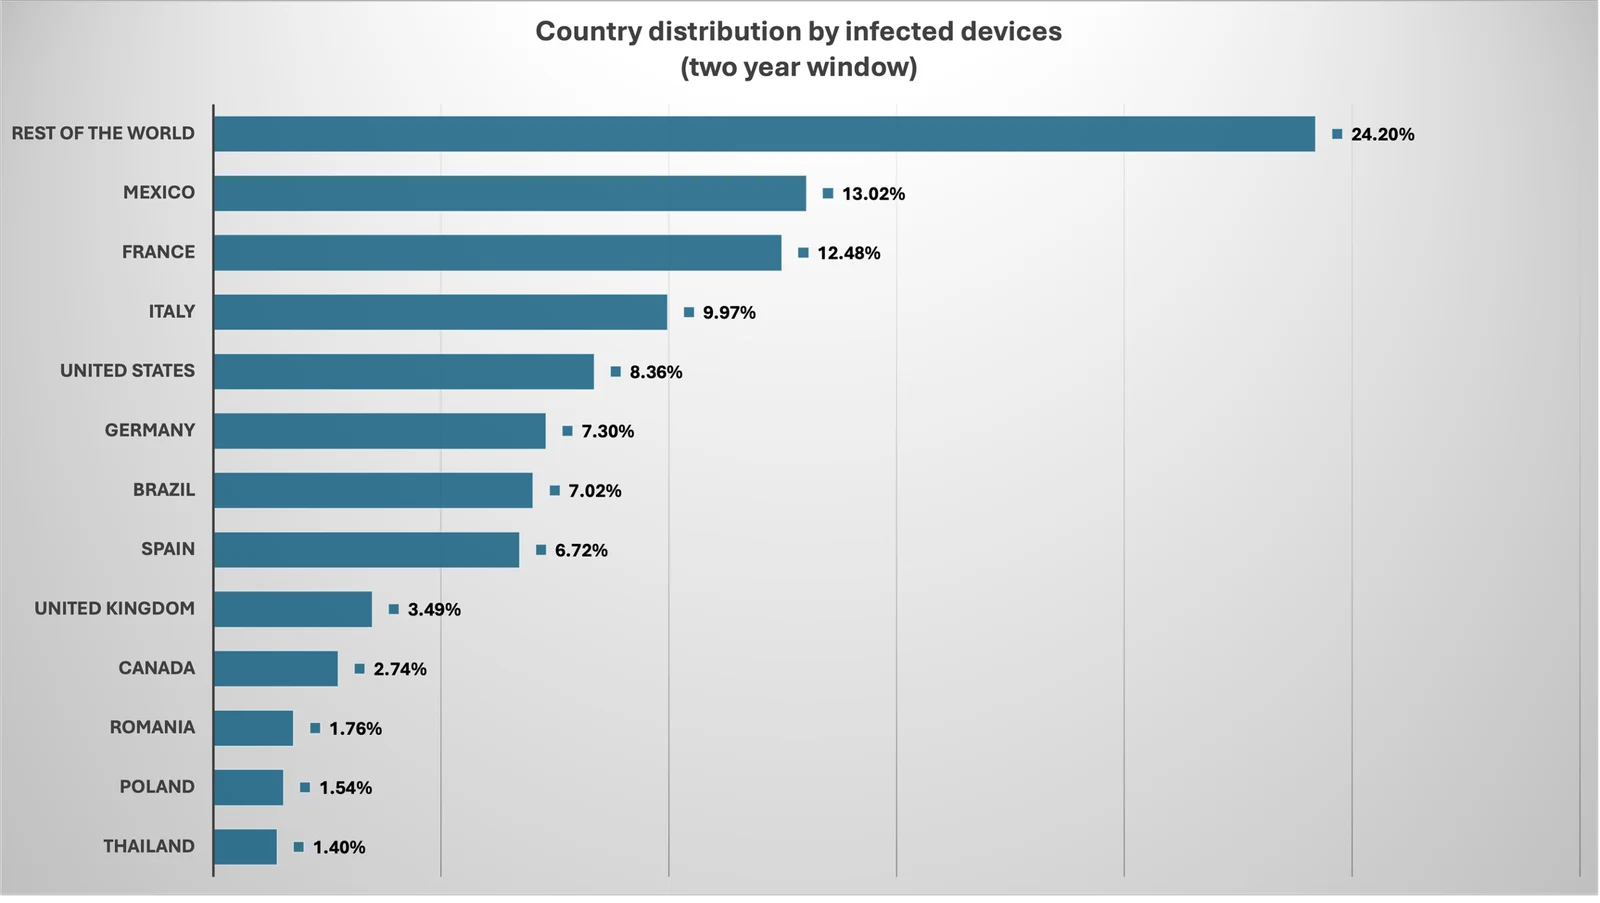
По данным Bitdefender, примерно за два года вредоносное ПО обнаружили на тысячах устройств более чем в 150 странах.
Больше всего зараженных устройств зафиксировали в Мексике, Франции и Италии. Далее идут США, Германия, Бразилия и Испания.
Среди моделей встречаются Doogee S200 X, Cubot KINGKONG X, а также дешевые подделки под флагманские смартфоны Samsung и iPhone. При этом речь идет об отдельных зараженных устройствах, а не обо всех смартфонах перечисленных моделей.
Кроме того, исследователи обнаружили в Google Play 13 приложений с аналогичным кодом для накрутки рекламы. Они взаимодействовали с той же инфраструктурой, что и вредоносное ПО в прошивках смартфонов.
В отличие от предустановленного ПО, эти приложения не обладали системными правами, но тоже могли показывать рекламу вне своих окон, в том числе когда пользователь не взаимодействовал со смартфоном.
Смартфоны также могли использоваться как резидентские прокси
Помимо накрутки рекламы, в Midnight Mimosa обнаружили модуль, позволяющий превращать зараженные смартфоны в резидентские прокси и подключать их к ботнетам.
Таким образом мошенники потенциально могут использовать интернет-соединение владельца смартфона для перенаправления стороннего трафика.
При этом во время тестирования исследователям не удалось подтвердить фактическую передачу трафика через прокси, хотя сам механизм его перенаправления присутствует в коде.
Удалить вредоносное ПО обычным способом нельзя, поскольку оно встроено непосредственно в системную прошивку устройства. Даже сброс до заводских настроек не решает проблему. Для удаления требуется очистка прошивки или отключение вредоносного компонента через специальные инструменты.
Кто именно внедрял вредоносное ПО, пока неизвестно. По версии исследователей, это могло происходить на разных этапах производства или поставки смартфонов.
Комментарии